通信経路を暗号化
TLS 1.2 / 1.3 で SIP シグナリングを、SRTP で音声メディアを保護。内線ごとのパスワードと Digest 認証に対応します。
TLS + SRTPサーバーひとつで、自分だけの音声ネットワーク。
シンプルで信頼できる SIP 通信で、
自分のネットワークを構築しましょう。
最初の「もしもし」から、向こう側の返事へ。
24 秒 · 中国語の画面表示 · 実機録画ではなく、通話を描いた短編です。
動画をダウンロード複雑なプロトコルを、シンプルな体験へ。
シグナリングからメディアまで、セルフホスト音声通信に必要な機能を。
TLS 1.2 / 1.3 で SIP シグナリングを、SRTP で音声メディアを保護。内線ごとのパスワードと Digest 認証に対応します。
TLS + SRTPメモリ安全な Rust と Tokio 非同期ランタイムで構築した、GC を持たない最小限の SIP サーバーです。
RUST NATIVE自分の VPS に導入して内線を管理。音声通話、SIP テキストメッセージ、オフライン時の一時保管と再配信に対応します。
SELF-HOSTED暗号化について:中継サーバーはメディアを復号して再暗号化するため、信頼境界に含まれます。エンドツーエンド暗号化ではありません。オフラインメッセージはメモリ内に保管され、再起動すると失われます。
固定 TCP / UDP ポートを公開できるサーバーを用意し、
Docker Compose で MingHe を起動しましょう。
リポジトリをクローンし、Docker と Compose を用意します。
サーバー IP、メディアアドレス、内線ごとのパスワードを設定します。
TLS と SDES-SRTP に対応した SIP クライアントを使用します。
# 01 ソースを取得
git clone https://github.com/619dev/minghe.git
cd minghe

# 02 設定を準備
mkdir -p config
cp config.template.toml config/config.toml

# host、media_addr、有効な全パスワードを変更
vim config/config.toml

# 03 現在のソースからビルドして起動
docker build -t facilisvelox/minghe:latest .
docker compose up -d

docker compose logs -f5061 / TCP SIP シグナリング · 20000–20020 / UDP 音声メディア
公開ポートのマッピングは設定と一致させてください。Vercel はこの紹介サイト用です。MingHe サービスには UDP 対応の VPS が必要です。
iOS・Android ともに Bria Mobile を推奨します。
アプリをインストールし、MingHe アカウントを設定して通話を始めましょう。
iPhone や iPad を MingHe の内線に接続し、Wi-Fi またはモバイルデータで SIP 通話を発着信できます。
App Store でダウンロード ↗Android 端末に SIP 通話を追加。サーバーアドレス、内線番号、パスワードで MingHe に接続します。
Google Play で入手 ↗Bria Mobile に SIP アカウントを追加し、サーバー設定に合わせて暗号化を設定します。
Bria Mobile はアプリストアでのサブスクリプションが必要です。料金と提供状況は地域により異なります。自己署名証明書を使う場合は、サーバー証明書を取り込んで信頼し、TLS 検証を有効にしてください。 公式ユーザーガイド ↗
専用の SIP 端末も選択肢です。
Tantuns の携帯型 4G 電話機をご紹介します。
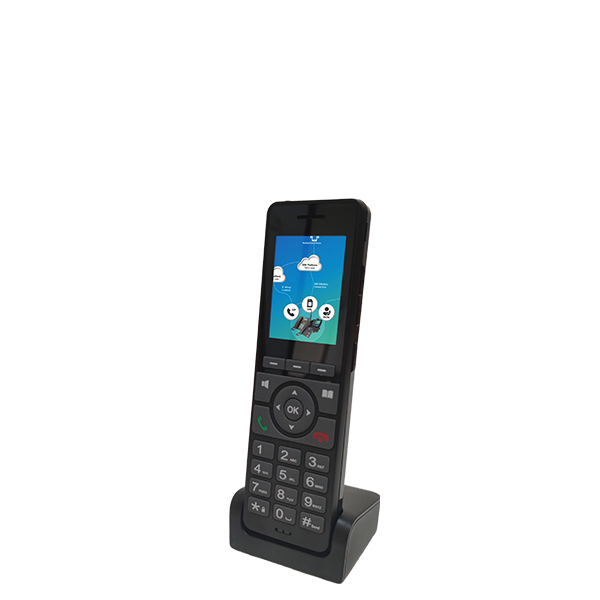 通話に集中 · どこでも接続
物理キーを備えた携帯型の本体で、SIP 通話を日常に。モバイル回線と Wi-Fi により、移動中のチームにも柔軟な接続を提供します。
購入前の確認:メーカーは SIP 対応を明記しています。MingHe に必要な TLS、SDES-SRTP、証明書の信頼設定については、販売元への確認と実機テストが必要です。機種の提案であり、互換性の認証ではありません。
この紹介サイトは Vercel に直接導入できます。MingHe SIP サーバーには固定 TCP シグナリングポートと固定 UDP メディアポート範囲が必要です。対応する VPS または自前のサーバーをご利用ください。
プロジェクトでは Bria Mobile と Linkvil W610W / W620W を推奨しています。その他の端末には SIP over TLS、SDES-SRTP、適切な証明書の信頼設定が必要です。Tantuns H5 では別途確認してください。
サーバーの certs/server.crt を信頼済み証明書としてクライアントに取り込み、証明書検証を有効にします。更新後はクライアントの信頼設定も更新してください。公開環境では信頼できる CA の証明書を推奨します。
はい。Apache-2.0 ライセンスで公開されています。GitHub でソースの閲覧、問題の報告、開発への貢献ができます。